W październiku 2025 roku Scott Roberts, CISO UiPath, powiedział, że agent analityka zagrożeń, zbudowany przez jego zespół na platformie UiPath, zaoszczędził ponad 13 000 godzin pracy przy obsłudze alertów. W tej samej rozmowie podał dwa szczegóły: jeden z przepływów to rój 61 agentów działających równolegle, a w niektórych przypadkach dochodzenie, które zajmowało do czterech godzin, trwa teraz około półtorej minuty. W lutym 2026 roku opisał całość jako orkiestrację ponad 60 agentów, które badają alerty z SIEM od początku do końca i przygotowują ustrukturyzowany opis incydentu.
To deklaracja producenta bez niezależnego pomiaru i tak ją traktujemy. Ma jednak jedną zaletę: opisuje konkretny mechanizm we własnym dziale bezpieczeństwa firmy, która tę platformę sprzedaje. Z tego mechanizmu da się wyprowadzić odpowiedź na pytanie, do czego w dziale cyberbezpieczeństwa służy platforma automatyzacji, skoro jest już SIEM, EDR i SOAR.
W skrócie:
1/ zespół bezpieczeństwa UiPath (TrustOps) używa własnej platformy do triażu alertów, oceny podatności w kontekście produktu i kontroli wyników agentów przez innych agentów,
2/ UiPath w dziale cyberbezpieczeństwa nie zastępuje SIEM - w 2026 roku sam producent nazywa swoje rozwiązanie warstwą SOAR, która wykonuje działania tam, gdzie nie ma API, przejmuje pracę wokół incydentu i audytu, a przy akcjach o wysokim wpływie oddaje decyzję człowiekowi,
3/ w bezpieczeństwie SAP gotowych materiałów jest najmniej, choć ręcznej pracy nie brakuje: przeglądy uprawnień, konta botów, podatności z SAP Security Patch Day,
4/ warunkiem jest kontrola nad samymi botami - bot w funkcji bezpieczeństwa skupia uprawnienia, których nie dalibyście jednej osobie.
Co zespół bezpieczeństwa UiPath robi własną platformą
Najwięcej szczegółów zawierają trzy źródła: w rozmowie Scotta Robertsa z firmą Averlon (21.10.2025), w podcaście Shift AI (21.02.2026) i we wpisie Kevina Mooneya, Field CISO UiPath, z 9 lipca 2026 roku, zapisanym na podstawie rozmowy czterech osób z zespołu TrustOps. Z tych źródeł oraz ze studium przypadku Dropzone AI wyłaniają się cztery zastosowania.
Agent analityka zagrożeń. Alert z SIEM trafia do orkiestracji ponad 60 agentów. Agenci badają zdarzenie od początku do końca i przygotowują ustrukturyzowany opis incydentu. Właśnie temu agentowi Roberts przypisuje ponad 13 000 zaoszczędzonych godzin.
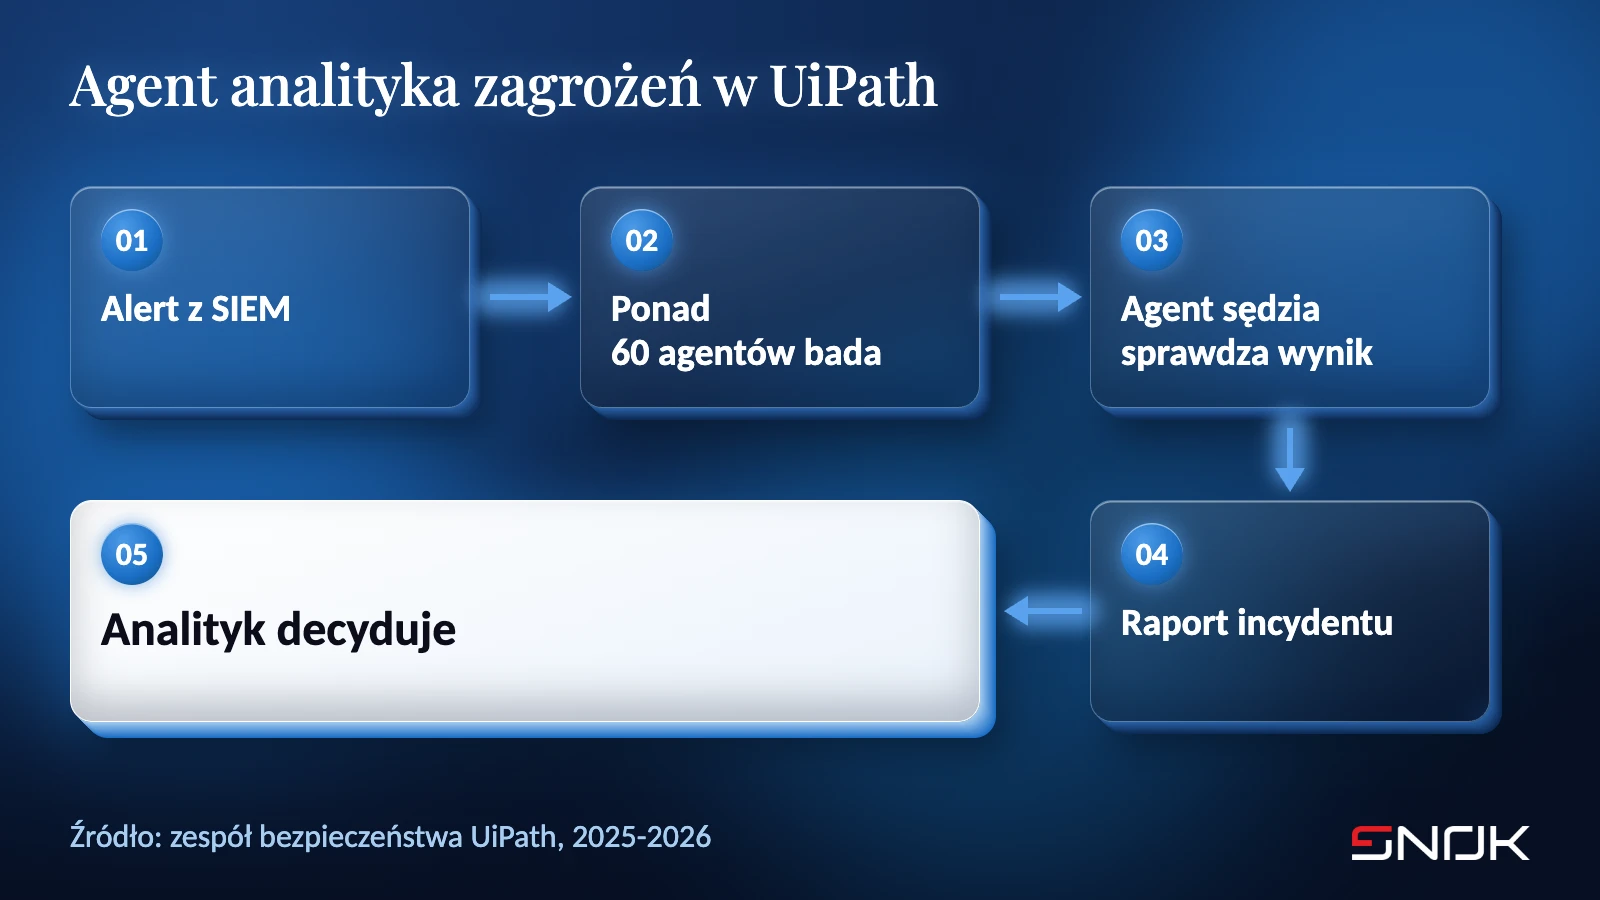
Agent sprawdzający agenta. W przepływach, w których wynik modelu nie jest deterministyczny, zespół stosuje tak zwanych agentów sędziów: jeden agent przygotowuje wynik, a drugi sprawdza go przed kolejnym krokiem. Naszym zdaniem to mechanizm, który najłatwiej przenieść do innych organizacji, bo odpowiada na pierwszy zarzut wobec AI w bezpieczeństwie - że model się pomyli i nikt tego nie zauważy.
Podatności oceniane w kontekście. Roberts mówi o średnio 500 nowych podatnościach tygodniowo napływających z samego oprogramowania open source. Typowy skaner porównuje nazwę i wersję komponentu z bazą CVE i podaje ocenę z bazy. Według wpisu Mooneya zespół UiPath połączył RPA, które zbiera dane, z agentami generatywnymi, które czytają opis podatności i informacje dostawcy, oraz z ciągłym skanowaniem i analizą wykorzystywalności, a całość orkiestrują agenci i roboty UiPath. Wynik to ocena CVSS z metrykami bazowymi, czasowymi i środowiskowymi, uzupełniona analizą wykorzystywalności - czyli ocena istotności podatności w kontekście konkretnego produktu.
Osobny przypadek Roberts opisał w rozmowie z Averlon: przy krytycznym zero-dayu skanery wskazały dziesiątki tysięcy wystąpień podatności - Roberts mówi o około 20 000 instancjach do załatania w oknie dwóch godzin. Narzędzie Averlon zawęziło je do ścieżek osiągalnych dla atakującego, a te zespół załatał w ciągu godzin. To przykład tej samej zasady - liczy się wykorzystywalność, nie sama obecność komponentu - zrealizowanej narzędziem innego dostawcy.
Triaż pierwszej linii. Pierwszą linię triażu prowadzi agent firmy Dropzone AI: zamyka proste alerty, a trudniejsze eskaluje z pełnym kontekstem do agentowego SOC zbudowanego przez UiPath. Studium przypadku opublikowane przez Dropzone AI podaje w bloku wyników 86% mniej fałszywych alarmów i ponad 700 godzin pracy analityków zaoszczędzonych w sześć miesięcy.
We wpisie z lipca UiPath zapowiada, że rozwiązania z obszaru cyberbezpieczeństwa udostępniane klientom są pierwszą częścią tego, co zespół TrustOps już stosuje u siebie. Zapowiedź nie wskazuje, które z opisanych mechanizmów są już produktem, więc dostępność każdego z nich trzeba sprawdzić osobno.
Gdzie UiPath pracuje w dziale cyberbezpieczeństwa
Pełniejszy obraz daje nasza mapa zastosowań ułożona według sześciu funkcji NIST CSF 2.0. W każdej z nich jest praca, która leży pomiędzy systemami: SIEM, EDR ani narzędzie GRC jej nie obejmują.
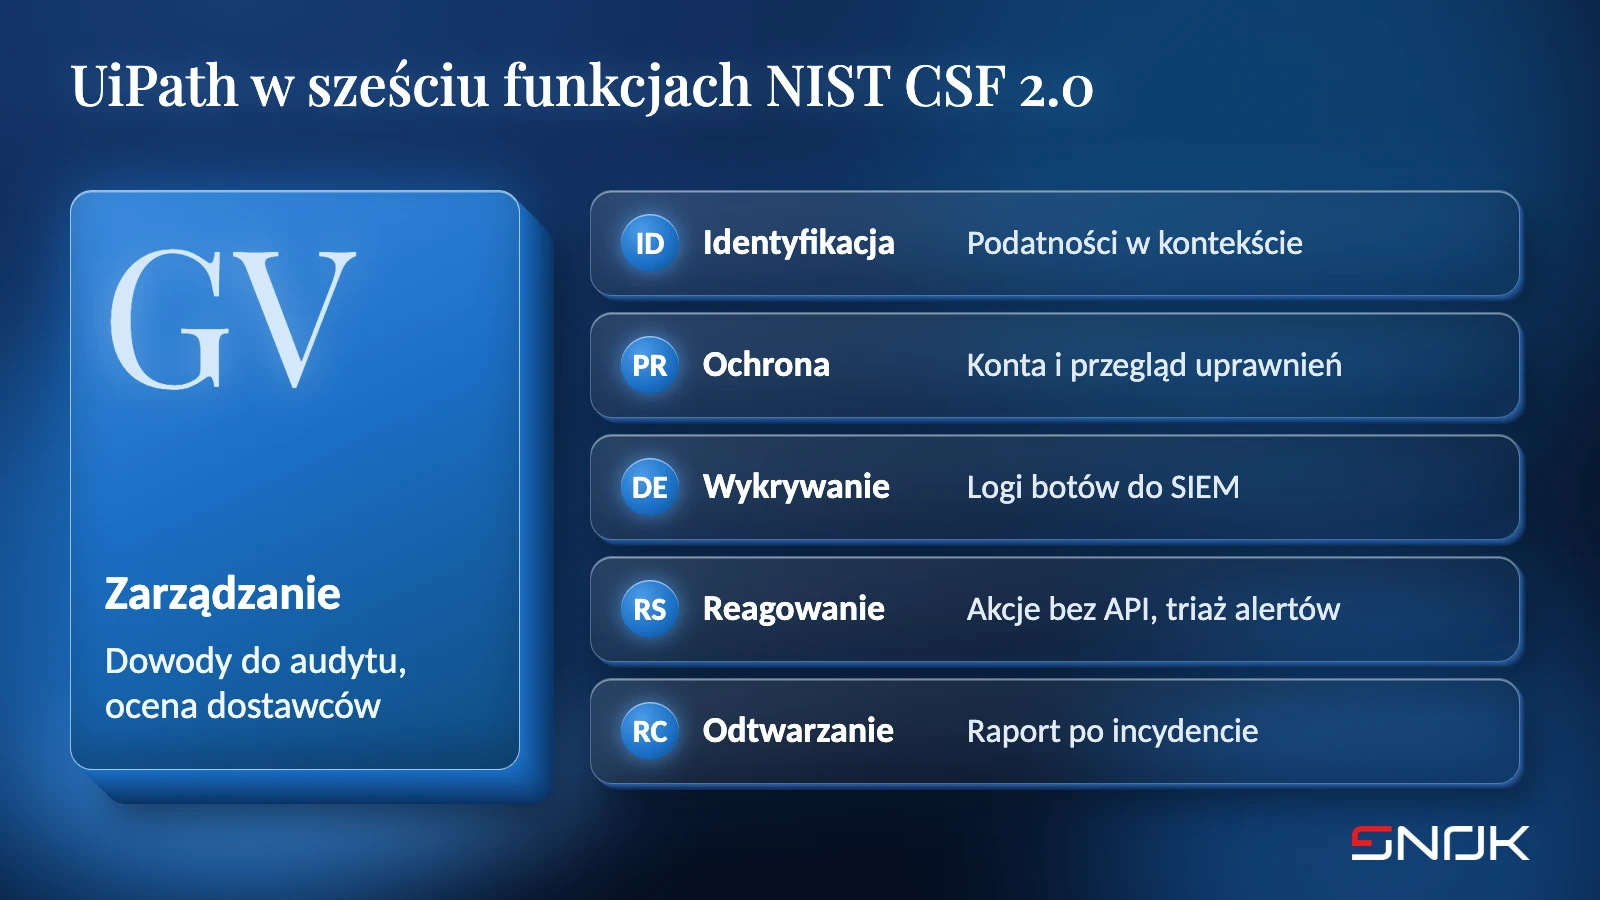
Zarządzanie (Govern). Dowody do audytu ISO 27001, SOX albo KSC, czyli polskiego wdrożenia NIS2, to zrzuty ekranu, eksporty i listy użytkowników. Robot może zbierać je według harmonogramu, z datą i źródłem, zamiast ręcznie przed każdą kontrolą. W tej samej funkcji mieści się ocena dostawców pod DORA: pobranie raportu SOC 2 lub SOC 3, odczyt audytora, okresu i zakresu, porównanie z wymaganiami - to nasza propozycja przepływu. Pierwszą część UiPath pokazał w demonstracji UiPath ScreenPlay z grudnia 2025 roku: robot odnajduje raport SOC 3 dostawcy i odczytuje z niego audytora, okres, typ raportu i zakres.
Identyfikacja (Identify). Podatności oceniane w kontekście, jak w TrustOps, oraz uzgadnianie inwentarza: czy każde urządzenie z CMDB ma agenta EDR i czy skaner widzi wszystko, co powinien.
Ochrona (Protect). Cykl życia kont - zatrudnienie, zmiana roli, odejście - oraz reset haseł i odblokowanie kont. UiPath podawał w 2022 roku, że u niego automatyzacja zarządzania użytkownikami skróciła obsługę zgłoszenia ITSM z dwóch godzin do dwóch minut. Według studium opublikowanego przez UiPath Jana Small Finance Bank przy 300-400 prośbach o reset hasła dziennie skrócił tę pracę z 3-4 godzin dziennie do niecałej godziny. Do tego przegląd uprawnień z akceptacją właściciela w UiPath Action Center.
Wykrywanie (Detect). Logi robotów i agentów w SIEM. Od wydania 2025.10 zunifikowany dziennik audytu zbiera zdarzenia wszystkich usług platformy w jednym miejscu i według UiPath łączy aktywność automatyzacji z systemami obserwowalności, takimi jak Splunk czy Microsoft Sentinel. Każdy agent działa na własnej tożsamości, z uprawnieniami przypisanymi tak jak ludziom i robotom.
Reagowanie (Respond). Triaż alertów przez agentów oraz akcje, których SIEM nie wykona, bo zapora albo stary system nie mają API: blokada adresu, kwarantanna pliku, izolacja urządzenia. UiPath podawał w 2022 roku, że jego własne automatyzacje blokują ponad 20 000 ataków brute force rocznie. W tej funkcji mieści się też szkic zgłoszenia incydentu do CSIRT - fakty, terminy, wersja do akceptacji. Klasyfikacja incydentu jako poważnego zostaje przy człowieku.
Odtwarzanie (Recover). Raport po incydencie, rejestr wniosków, działania korygujące przypisane właścicielom w systemie zgłoszeń. Automatyzacja pilnuje tu przede wszystkim, żeby wnioski po incydencie trafiły do właścicieli.
Gdzie UiPath kończy działanie
UiPath nie zastępuje SIEM i nie jest platformą operacji bezpieczeństwa w rodzaju Splunk SOAR czy Cortex XSOAR, choć w 2022 roku pisał, że umożliwia pełnoskalowy SOAR, a w 2026 roku nazywa swoje rozwiązanie warstwą SOAR i udostępnia akcelerator SOAR w Marketplace. Narzędzia operacji bezpieczeństwa przesuwają się w stronę własnych agentów AI - Splunk, Torq, Tines, Swimlane i wyspecjalizowane firmy budują je u siebie. UiPath wchodzi tam, gdzie te narzędzia kończą działanie: w systemach bez API, w procesach biznesowych wokół incydentu i w akceptacji przez człowieka.
Najwięcej gotowych łączników dotyczy dziś stosu Microsoftu. UiPath Integration Service ma łączniki do Microsoft Sentinel, Defender for Cloud, Sentinel Threat Intelligence, Entra ID i ServiceNow, a w Marketplace są łączniki do VirusTotal, AbuseIPDB, urlscan.io, Shodan, Defender for Endpoint i CrowdStrike. W marcu 2026 roku UiPath ogłosił współpracę z Microsoftem, w której Defender for Cloud skanuje pliki krążące w procesach biznesowych, Sentinel dostaje incydent z kontekstem, a robot wykonuje kwarantannę albo wstrzymuje proces.
Dla Splunka i Splunk SOAR gotowego łącznika nie znaleźliśmy. Integrację trzeba zaprojektować przez REST API - na przykład tak, żeby alert w Splunku uruchamiał proces w Orchestratorze, a robot zapisywał wynik z powrotem. To osobny projekt integracyjny.
SAP: dużo ręcznej pracy, mało gotowych rozwiązań
W bezpieczeństwie SAP ręcznej pracy jest dużo, a materiałów o jej automatyzacji najmniej. Pytanie o automatyzację SAP GRC na forum UiPath z kwietnia 2022 roku ma prawie 1500 wyświetleń, a odpowiedzi ograniczają się do ogólnej informacji, że da się zautomatyzować każdy interfejs SAP. W materiałach, które przejrzeliśmy, dostawcy bezpieczeństwa SAP nie wspominają o UiPath, a UiPath nie ma oficjalnego opisu automatyzacji SAP GRC ani SAP Security Patch Day - jest jedynie ogólny wpis społeczności o automatyzacji audytu i zgodności w SAP z października 2024 roku. 29 września 2026 roku UiPath i BDO USA zapowiedziały akceleratory audytu wewnętrznego z ciągłym przeglądem uprawnień, walidacją nadawania i odbierania dostępu oraz monitoringiem rozdziału obowiązków w systemach ERP i chmurowych. Na razie to zapowiedź bez opisanego wdrożenia.
W SAP zaczęlibyśmy od trzech zastosowań.
Podatności z SAP Security Patch Day w kontekście. Co miesiąc SAP publikuje noty bezpieczeństwa, a zespół musi ustalić, które dotyczą jego wersji, komponentów i konfiguracji. Mechanizm z TrustOps - zbieranie danych robotem, odczyt opisu agentem, ocena wykorzystywalności - da się przenieść na noty SAP, a dane o stanie systemów może dostarczać SecurityBridge. Wynikiem byłaby lista not z właścicielem i terminem.
Konta botów w SAP. Robot pracujący w SAP GUI potrzebuje konta dialogowego, a robot korzystający z BAPI może działać na koncie systemowym. Każde z nich ma inne ryzyko, a integracja przez RFC wymaga dodatkowo uprawnień, które trzeba świadomie nadać i przeglądać. Konto bota bez wskazanego właściciela może zostać pominięte w przeglądzie uprawnień, bo nikt nie potwierdza jego uprawnień.
Przegląd uprawnień i dowody dla audytora. Robot może zbierać eksporty i zrzuty z datą, porównywać je z listą zatwierdzonych uprawnień i kierować rozbieżności do właściciela. Gdy ścieżka ataku jest już znana, na przykład z narzędzia klasy SAPMAP, ten sam mechanizm może pilnować, czy zamknięte uprawnienia nie wracają.
Warunek: boty pod kontrolą działu bezpieczeństwa
Bot w funkcji bezpieczeństwa potrzebuje szerokiego dostępu do odczytu - dostawcy tożsamości, EDR, skanera, CMDB - i często także prawa do zmian: blokady konta, zamknięcia zgłoszenia, izolacji urządzenia. Taki zestaw uprawnień nie trafiłby do jednej osoby. Dlatego automatyzacja w dziale bezpieczeństwa zaczyna się od kontroli nad samymi botami.
Najlepiej udokumentowany przykład tego, co dzieje się bez niej, to audyt amerykańskiego inspektora generalnego GSA z 6 sierpnia 2024 roku. Program automatyzacji agencji nie spełniał jej własnych wymogów bezpieczeństwa IT, a plany bezpieczeństwa systemów nie były konsekwentnie aktualizowane o dostęp botów. Zamiast usunąć te braki, kierownictwo programu usunęło albo złagodziło wymagania. Agencja nie miała też procesu odbierania dostępu po wycofaniu bota: 55 z 56 opiekunów wycofanych botów zachowało dostęp dłużej niż przewidziane 14 dni.
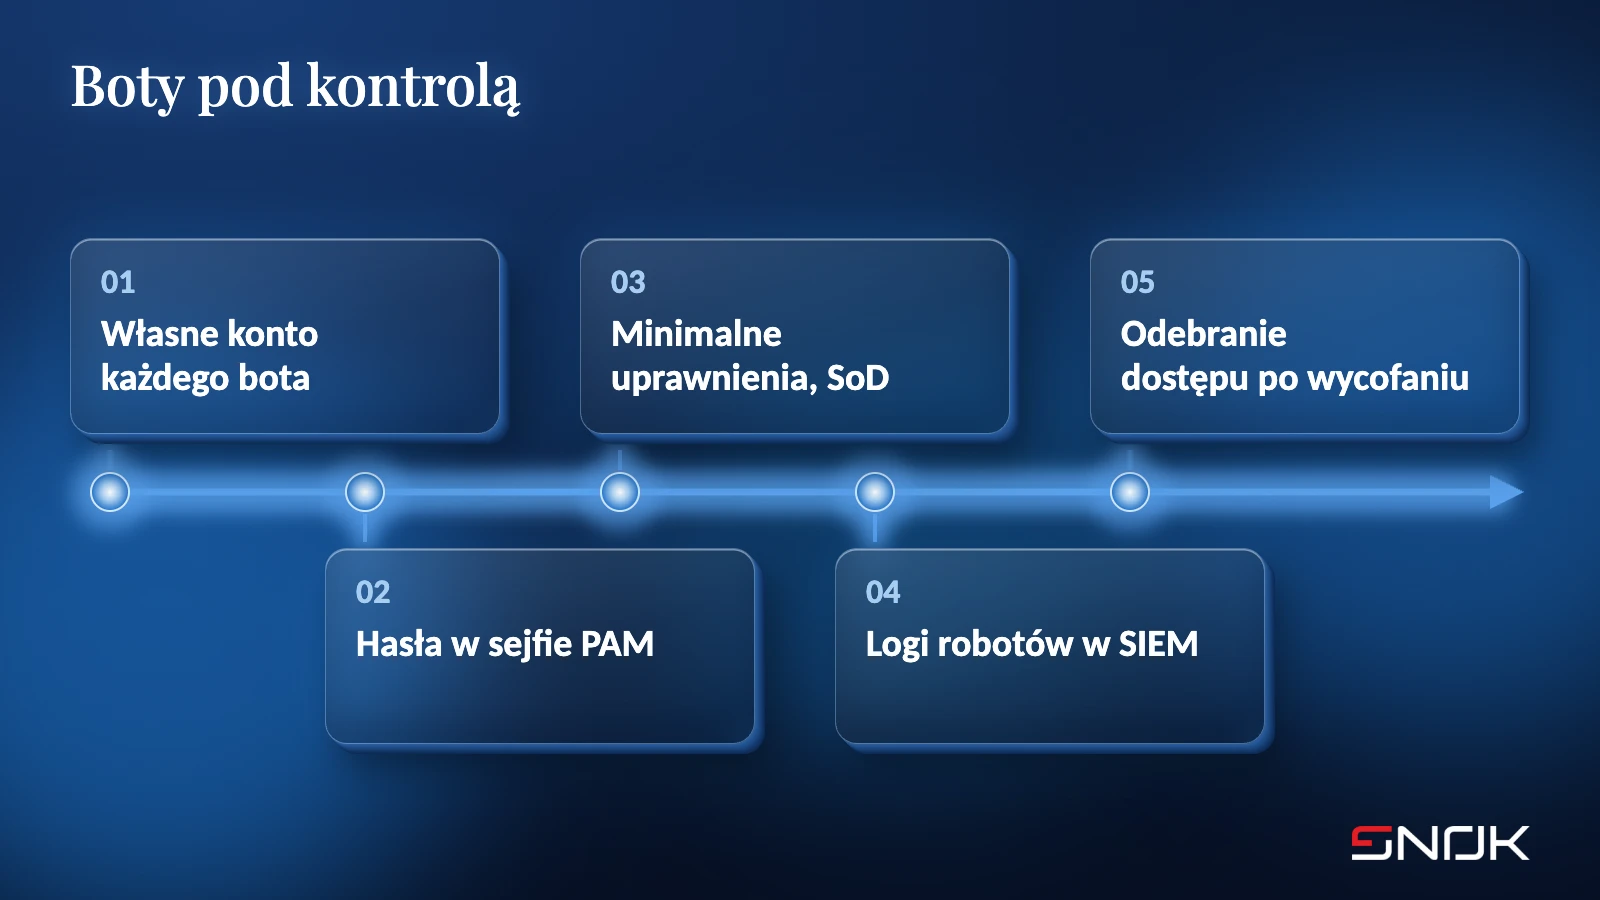
Pięć warunków wstępnych:
1/ własne konto każdego bota, z właścicielem po stronie biznesu, nigdy konto współdzielone,
2/ hasła w sejfie - Orchestrator integruje się z CyberArk jako systemem PAM oraz z magazynami sekretów, takimi jak Azure Key Vault i HashiCorp Vault,
3/ minimalne uprawnienia i rozdział obowiązków między botem a człowiekiem, który go nadzoruje,
4/ logi robotów i agentów w SIEM, żeby każda akcja bota miała ślad,
5/ odebranie dostępu bota, jego opiekunów i deweloperów w dniu wycofania bota, objęte tym samym procesem co odejście pracownika.
To samo dotyczy agentów AI. Akcje o wysokim wpływie wymagają akceptacji człowieka - pisaliśmy o tym przy HITL gate w UiPath Maestro i AI Trust Layer.
Jak pracujemy z działami cyberbezpieczeństwa
SNOK łączy w tym obszarze trzy kompetencje: bezpieczeństwo SAP, partnerstwo UiPath Platinum i własny system zarządzania bezpieczeństwem informacji z certyfikatem ISO 27001. Działom bezpieczeństwa proponujemy cztery etapy:
1/ inwentarz botów i agentów - konta, uprawnienia, właściciele, poświadczenia, logi; to audyt bezpieczeństwa AI przed każdym kolejnym wdrożeniem,
2/ wybór dwóch lub trzech procesów wymagających najwięcej pracy ręcznej, na przykład zbierania dowodów do audytu, przeglądu uprawnień i obsługi kont,
3/ wdrożenie w UiPath Maestro z akceptacją człowieka przy akcjach o wysokim wpływie i pomiarem czasu przed wdrożeniem i po nim,
4/ przełożenie na SAP - SAP Security Patch Day, konta botów, przeglądy uprawnień - oraz dowody pod audyt NIS2 i DORA.
Szerzej opisujemy to w ofercie cyberbezpieczeństwa i na stronie UiPath w SNOK. Wcześniejsze spojrzenie na UiPath w operacjach bezpieczeństwa znajdziecie we wpisie UiPath jako agentyczny strażnik cyberbezpieczeństwa.
Od czego zacząć
Pierwszy krok nie wymaga nowej licencji. To lista wszystkich botów i agentów, które dziś działają w Waszej organizacji, z kontem, uprawnieniami i właścicielem przy każdym z nich. Jeżeli taka lista istnieje i jest aktualna, macie podstawę, żeby powierzyć botom pracę działu bezpieczeństwa. Jeżeli trzeba ją dopiero zbudować, od niej warto zacząć.
Napiszcie do nas - pokażemy, jak wygląda inwentarz botów i pierwszy proces działu bezpieczeństwa w UiPath.
Źródła
- UiPath, Kevin Mooney, „When AI finds everything, the trick is knowing which vulnerabilities matter”, 9.07.2026, uipath.com (dostęp 5.10.2026).
- Averlon, webinar „Inside UiPath: How Agentic AI is Redefining Security in the AI Era” ze Scottem Robertsem, 21.10.2025, averlon.ai (dostęp 5.10.2026).
- Shift AI Podcast, „Securing Agentic Automation in the Enterprise with UiPath CISO Scott Roberts”, 21.02.2026, YouTube (dostęp 5.10.2026).
- Dropzone AI, „How UiPath Extended Its Agentic SOC with AI SOC Analysts”, dropzone.ai (dostęp 5.10.2026).
- UiPath, Jagjit Dhaliwal, „How is UiPath Automating Cybersecurity Operations?”, 24.05.2022, uipath.com (dostęp 5.10.2026).
- UiPath, Andrei Oros, „Are your enterprise automation workflows connected to your security stack?”, 18.03.2026, uipath.com (dostęp 5.10.2026).
- UiPath, Andrei Hinodache, „Governance and security for the agentic enterprise: new in the 2025.10 release”, 19.11.2025, uipath.com (dostęp 5.10.2026).
- UiPath, studium Jana Small Finance Bank, uipath.com (dostęp 5.10.2026).
- UiPath, „UiPath Expands Partnership with BDO”, 29.09.2026, uipath.com (dostęp 5.10.2026).
- GSA Office of Inspector General, „GSA Should Strengthen the Security of Its Robotic Process Automation Program”, raport A230020/B/T/F24004, 6.08.2024, oversight.gov (dostęp 5.10.2026).
- NIST, „The NIST Cybersecurity Framework (CSF) 2.0”, 26.02.2024, nist.gov (dostęp 5.10.2026).
- Forum UiPath, „UiPath Studio With SAP GRC”, 27.04.2022, forum.uipath.com (dostęp 5.10.2026).
- UiPath Community Blog, Ashish Pandey (RPATech), „Automating SAP compliance and audit processes with UiPath”, 3.10.2024, uipath.com (dostęp 6.10.2026).