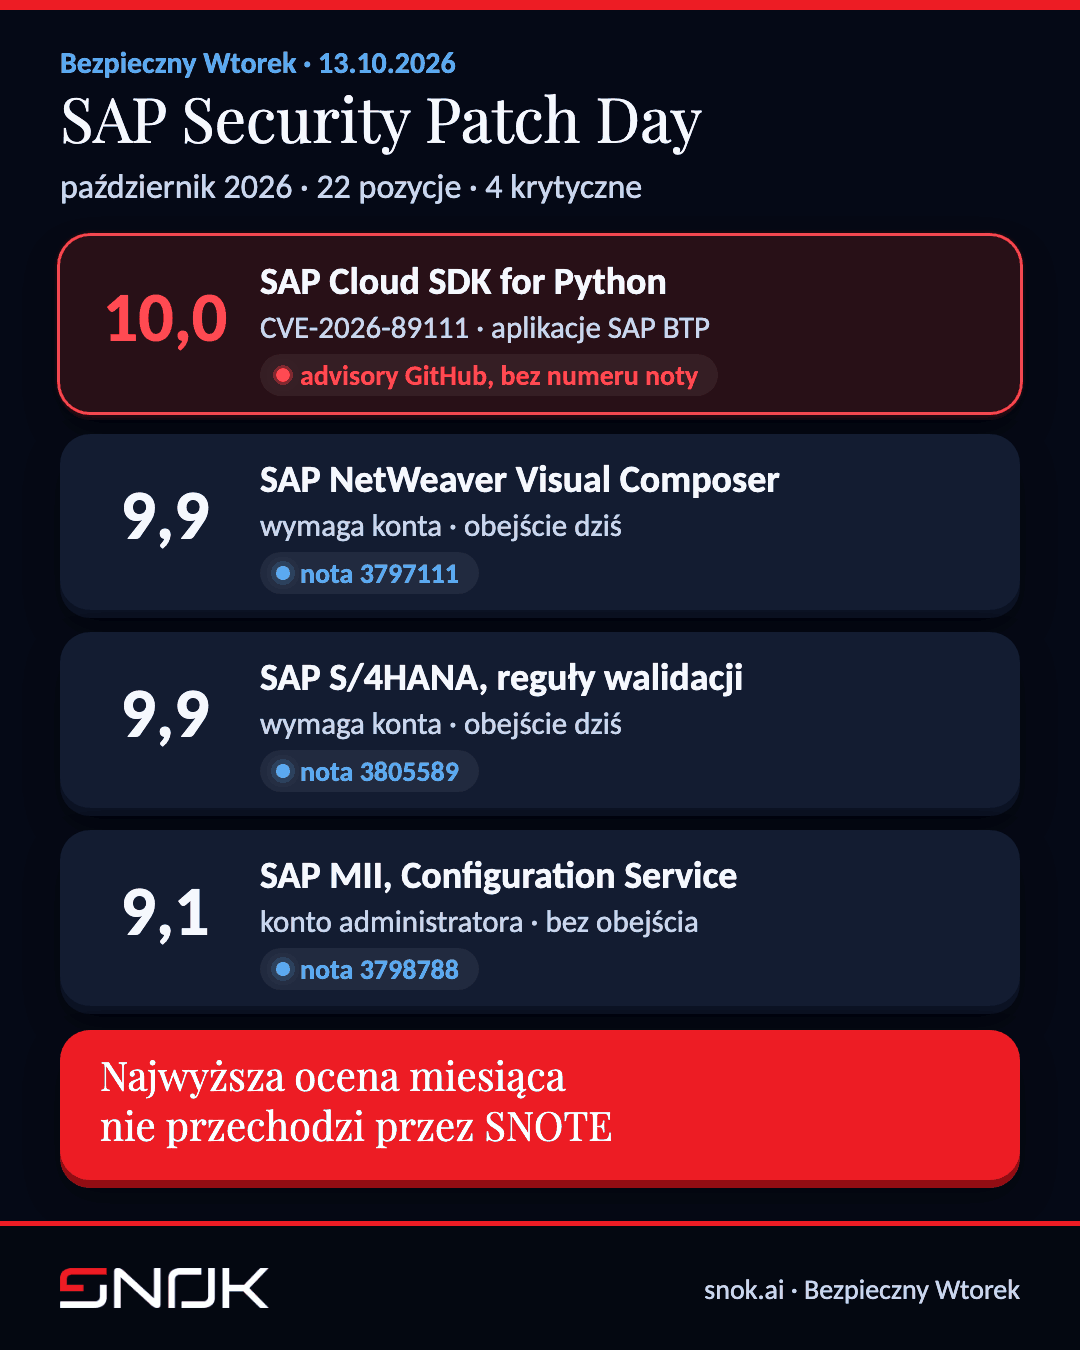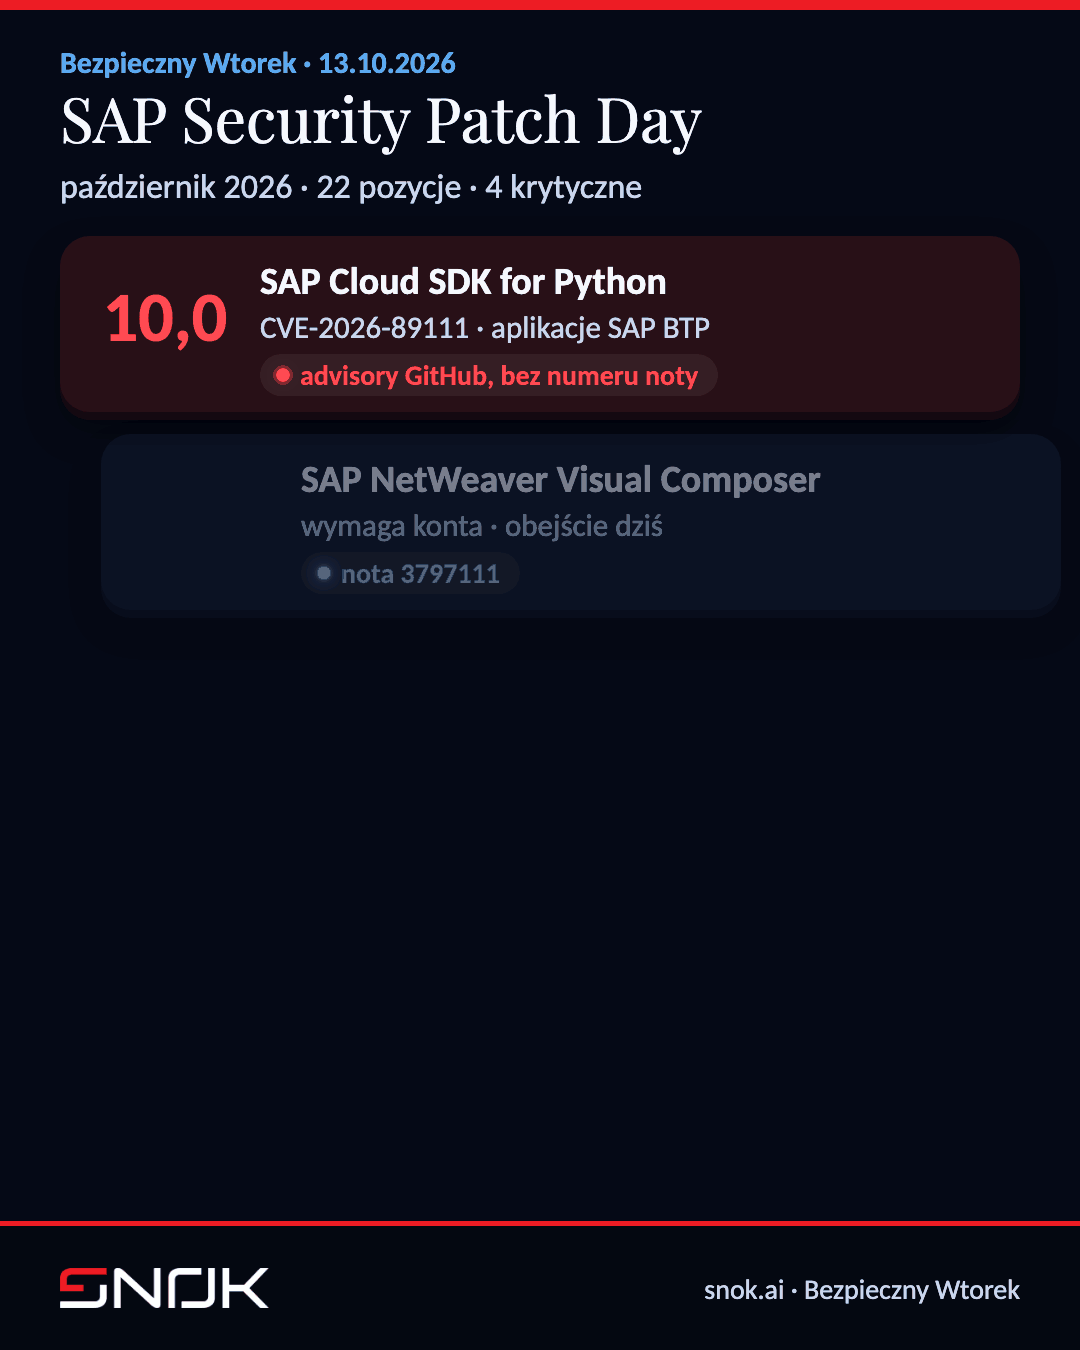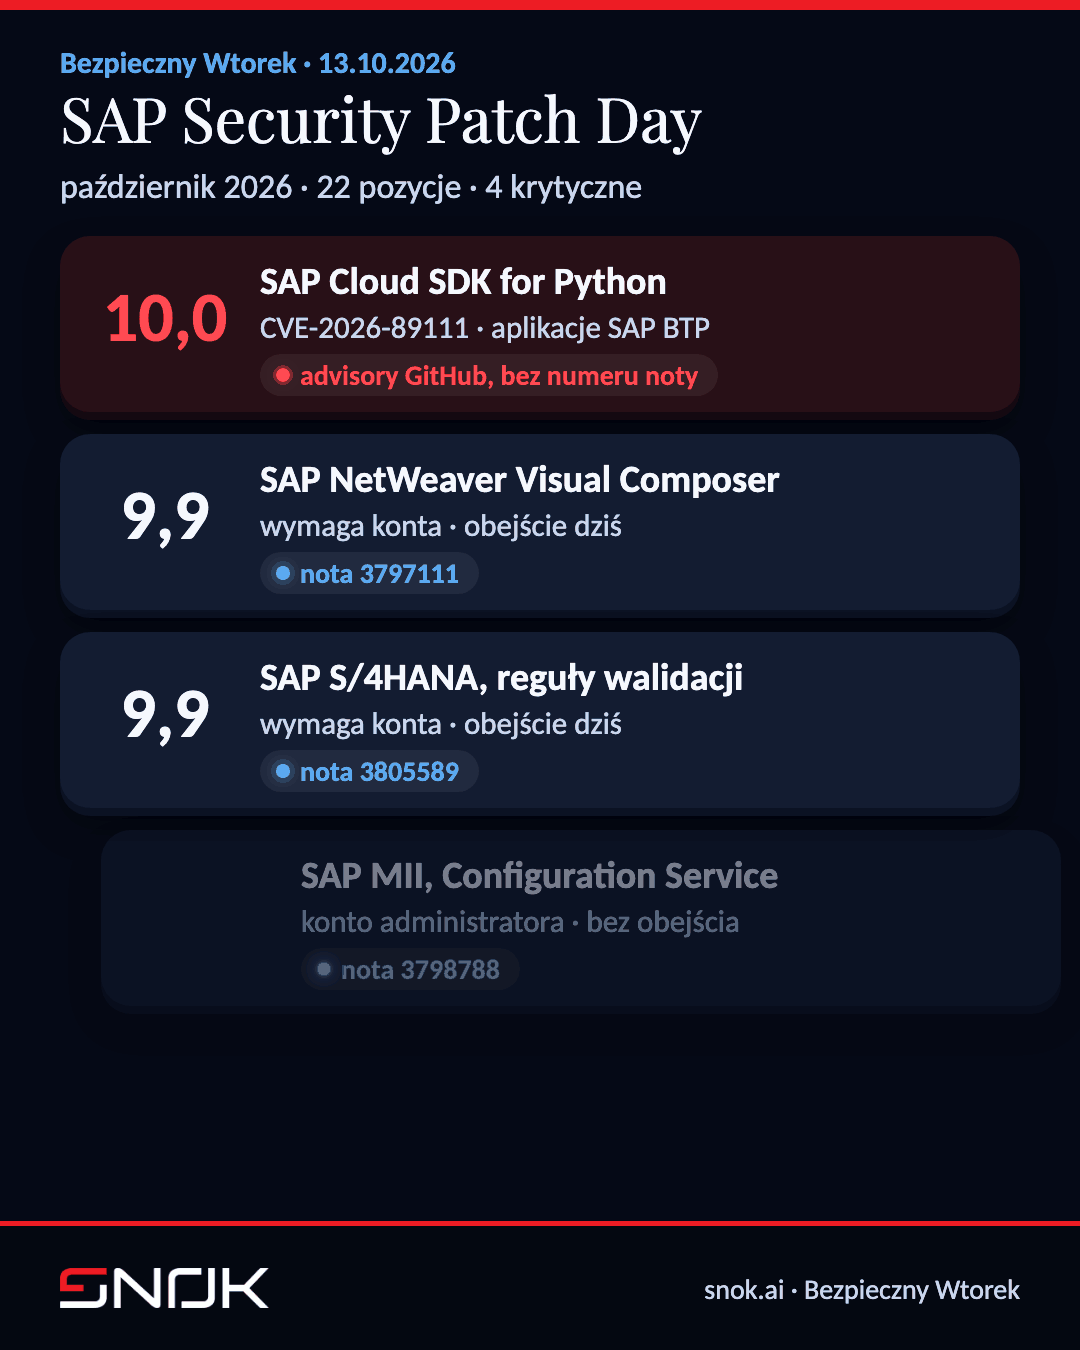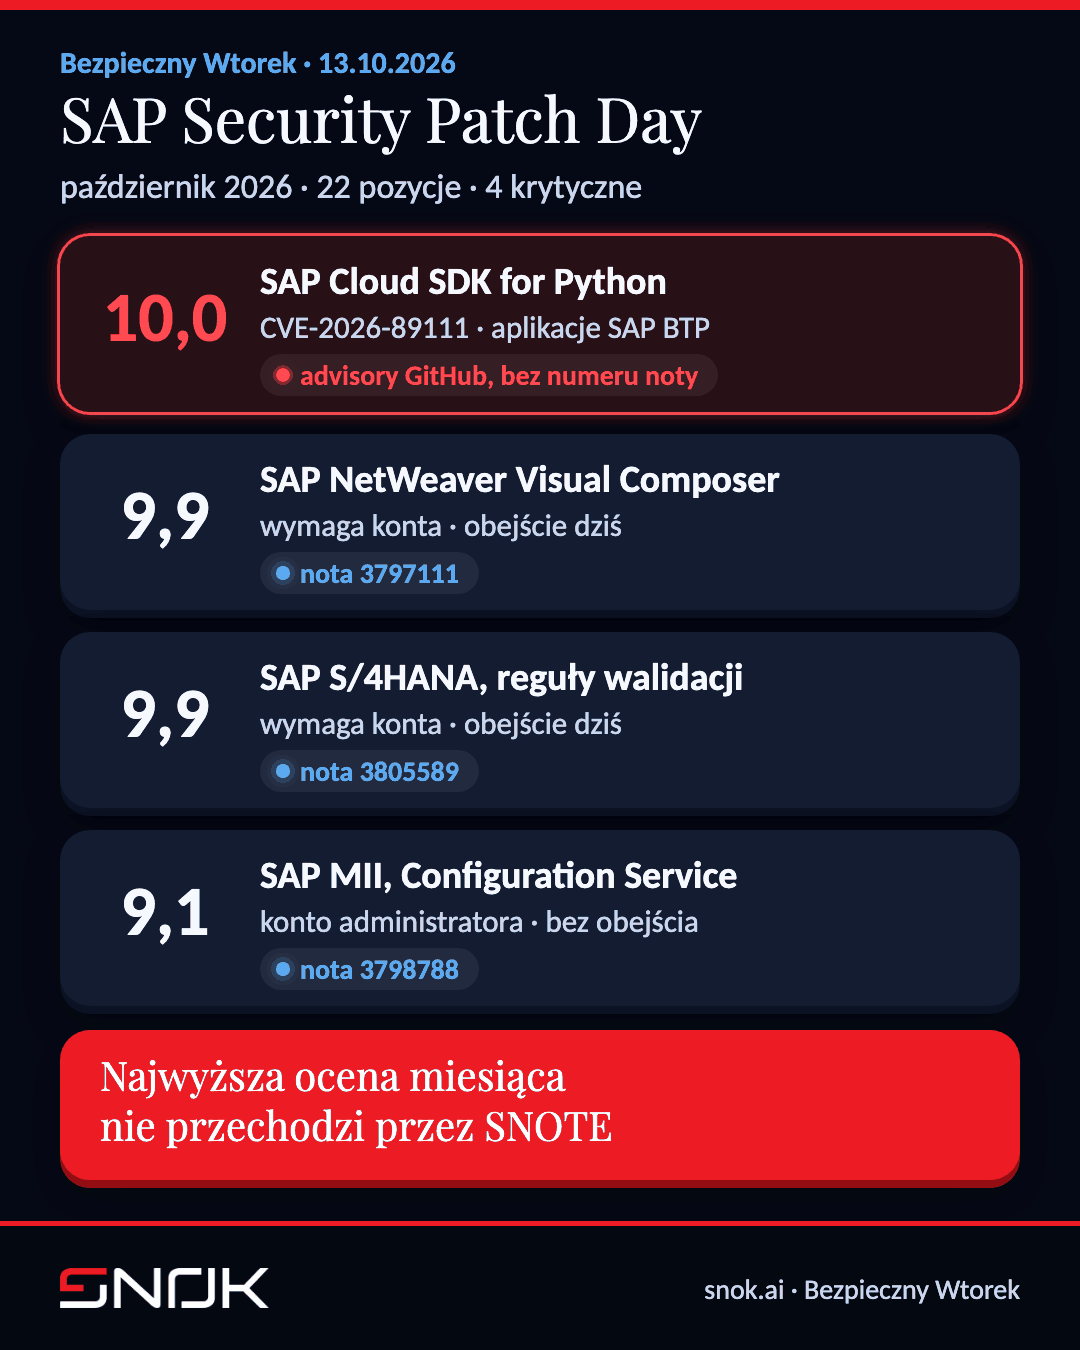
Październikowy SAP Security Patch Day z 13 października 2026 przyniósł 22 pozycje: 16 nowych SAP Security Notes, 4 advisory GitHub dla bibliotek open source oraz 2 aktualizacje not z wcześniejszych miesięcy. Rozkład: 4 krytyczne, 3 wysokie, 14 średnich i 1 niska. To trzeci miesiąc z rzędu, w którym na czele listy stoi ocena CVSS 10,0 - po sierpniowej nocie 3771065 i wrześniowej 3747649.
Tym razem jednak pozycja z oceną 10,0 nie jest notą SAP. To advisory GHSA-4mv3-jxxm-9cx2 (CVE-2026-89111) dla biblioteki SAP Cloud SDK for Python w wersjach starszych niż 0.45.2. Nie ma numeru noty, nie przechodzi przez SNOTE, nie trafia do transportu i nie wymaga wymiany jądra. Wdraża się ją przez jedną zmianę w pliku zależności aplikacji na SAP BTP - pod warunkiem że ktoś wie, w której aplikacji ta biblioteka jest używana.
W skrócie:
1/ najwyżej oceniona pozycja miesiąca (10,0) to biblioteka Pythona dla aplikacji wielodostępnych na SAP BTP - właścicielem jest zespół rozwoju, nie Basis, a remedium to podniesienie wersji pakietu,
2/ trzy krytyczne noty SAP - 3797111 (Visual Composer, 9,9), 3805589 (S/4HANA, 9,9) i 3798788 (SAP MII, 9,1) - wymagają konta w systemie, więc o realnym ryzyku decyduje to, kto ma jakie role,
3/ dla not 3797111 i 3805589 istnieją obejścia, które można zastosować dziś, przed oknem serwisowym,
4/ cykl nie zamyka się w drugi wtorek: po wrześniowym Patch Dayu SAP opublikował jeszcze jedną nową notę i dwie aktualizacje, a SecurityBridge dolicza je do października.
SAP Security Notes październik 2026 - pełna lista 22 pozycji
Poniżej wszystkie pozycje z 13 października 2026, w kolejności od najwyższej oceny CVSS. Pogrubione są cztery pozycje krytyczne. Numery zaczynające się od GHSA to advisory GitHub dla bibliotek open source - nie mają numeru noty SAP.
| Pozycja | CVE | CVSS | Komponent | Typ podatności |
|---|---|---|---|---|
| GHSA-4mv3-jxxm-9cx2 | CVE-2026-89111 | 10,0 | SAP Cloud SDK for Python | SSRF w OAuth2 |
| 3797111 | CVE-2026-89110 | 9,9 | SAP NetWeaver Visual Composer | Broken Access Control |
| 3805589 | CVE-2026-89107 | 9,9 | S/4HANA, reguły walidacji | Code Injection |
| 3798788 | CVE-2026-89108 | 9,1 | SAP MII | brak kontroli autoryzacji |
| 3800517 | CVE-2026-89113 | 8,8 | SAP Commerce Cloud | SQL Injection |
| 3765424 | CVE-2026-58249 | 7,5 | ICM i SAP Web Dispatcher | Memory Corruption |
| 3626303 | CVE-2026-89120 | 7,1 | SAP ABAP Platform | brak kontroli autoryzacji |
| GHSA-8rcv-xqgf-8743 | CVE-2026-89112 | 6,5 | cla-assistant | ujawnienie danych osobowych |
| 3798823 | CVE-2026-76972 | 6,5 | SAP MII | Stored XSS |
| 3689080 | CVE-2026-24316 | 6,4 | SAP NetWeaver AS ABAP | SSRF, aktualizacja noty |
| 3629325 | CVE-2025-42938 | 6,1 | ABAP Platform, CRM | XSS, aktualizacja noty |
| 3779985 | CVE-2026-89117 | 6,1 | SAP Enterprise Portal | XSS |
| 3794572 | CVE-2026-76975 | 6,1 | SAPUI5 Support Assistant | DOM XSS |
| 3790401 | CVE-2026-89122 | 6,1 | SAP Enterprise Portal | Open Redirect |
| GHSA-vm9q-mf35-jwpx | CVE-2026-89116 | 5,9 | Yeoman-UI dla VS Code | OS Command Injection |
| 3671819 | CVE-2026-76976 | 5,4 | SAP GUI for HTML | XSS |
| 3789825 | CVE-2026-89118 | 5,3 | SAP Enterprise Portal | ujawnienie informacji |
| 3799621 | CVE-2026-89121 | 4,7 | S/4HANA Linear Asset Management | brak kontroli autoryzacji |
| 3799054 | CVE-2026-89106 | 4,4 | SAPUI5 | XSS |
| 3810872 | CVE-2026-89124 | 4,3 | SAP GTS dla SAP HANA | brak kontroli autoryzacji |
| GHSA-857v-p42q-f3qf | CVE-2026-89105 | 4,2 | biblioteka SAP Cloud Security | niewłaściwe uwierzytelnianie |
| 3767634 | CVE-2026-58242 | 3,5 | SAP Cloud Connector | niewłaściwa kontrola autoryzacji |
Trzy kolejne pozycje SAP dopisał do strony wrześniowej po wrześniowym Patch Dayu, a SecurityBridge dolicza je do cyklu październikowego:
| Pozycja | CVE | CVSS | Komponent | Typ |
|---|---|---|---|---|
| 3485073 | CVE-2026-66766 | 7,5 | S/4HANA Manage Supply Protection | DoS, aktualizacja noty |
| 3678417 | CVE-2026-0505 | 6,1 | SAP DMS, aplikacje BSP | kilka podatności, aktualizacja |
| 3680888 | CVE-2026-76974 | 5,3 | SAP Fiori Launchpad | ujawnienie informacji, nowa nota |
CVE-2026-89111: ocena 10,0 w bibliotece, której nie widzi proces patchowania not
SAP Cloud SDK for Python służy do budowy aplikacji na SAP BTP, także wielodostępnych, obsługujących wielu najemców z jednego wdrożenia. Według rekordu CVE prowadzonego przez SAP podatność jest typu Server-Side Request Forgery w obsłudze OAuth2: atakujący, który kontroluje parametr tenant_subdomain, może przekierować żądanie tokenu na własny serwer i przechwycić poświadczenia klienta aplikacji. Wektor mówi wszystko o pilności: atak po sieci, bez konta, bez udziału użytkownika, ze zmianą zakresu i pełnym wpływem na poufność i integralność.
Kłopot nie leży w samej poprawce. Leży w tym, że większość procesów patchowania SAP została zbudowana wokół noty: numer, ocena, import przez SNOTE albo nowe jądro, okno serwisowe. Advisory GitHub nie ma żadnego z tych elementów. Jego adresatem jest zespół, który utrzymuje kod aplikacji na SAP BTP i jej plik zależności, a narzędziem - skaner zależności w repozytorium, nie SAP Solution Manager.
To nie jest pojedynczy przypadek. W lipcu i sierpniu 2026 lista SAP zawierała po jednym advisory GitHub, oba z oceną średnią. W październiku są cztery, a jedno z nich ma najwyższą ocenę miesiąca. Trzy miesiące to za mało, by mówić o trendzie, ale wystarczająco dużo, by przestać traktować advisory GitHub jako margines listy: to kod open source w aplikacjach rozszerzających, a nie standard ABAP.
Wrześniowy wpis kończyliśmy wnioskiem, że cztery noty krytyczne miały czterech różnych właścicieli. Październik dokłada do tej listy piątego - zespół, który w ogóle nie czyta listy not SAP, bo nigdy nie musiał.
Nota 3797111 - Visual Composer i konfiguracja, która domyślnie jest wyłączona
Nota 3797111 (CVE-2026-89110, CVSS 9,9) dotyczy SAP NetWeaver Visual Composer w wersji VC70RUNTIME 7.50. Użytkownik z niskimi uprawnieniami może przez funkcje portalu wywołać operacje wewnętrzne na skonfigurowanym systemie zdalnym, a zależnie od konfiguracji połączenia skończyć z pełnym przejęciem tamtego systemu.
Onapsis Research Labs, które zgłosiło podatność, zwraca uwagę na szczegół ważniejszy od samej łatki: konfiguracja zabezpieczająca, czyli lista dozwolonych usług danych, istniała już wcześniej, ale nie była domyślnie włączona. Łatka zmienia ustawienie domyślne. Nota odsyła do dokumentu FAQ (3797831) z opisem, jak włączyć tę konfigurację ręcznie, przed wdrożeniem poprawki. SecurityBridge rekomenduje zastosowanie obejścia od razu.
Nota 3805589 - kod ABAP wstrzyknięty przez reguły w S/4HANA
Nota 3805589 (CVE-2026-89107, CVSS 9,9) dotyczy aplikacji Manage Substitution/Validation Rules w SAP S/4HANA (S4CORE 105-109). Reguły definiuje się w języku skryptowym, a niedostateczna walidacja sprawia, że spreparowane wejście jest interpretowane jako wykonywalny kod ABAP. Skutek opisany w rekordzie CVE to możliwość pełnego przejęcia systemu.
Warunek jest jeden: atakujący musi mieć konto z określoną rolą biznesową w aplikacjach Fiori. Nota odsyła do dokumentu FAQ (3810181), który wskazuje konkretne aplikacje i rolę. Obejście tymczasowe to dezaktywacja usługi OData, ale ma ono koszt operacyjny - do czasu wdrożenia poprawki nie da się dodawać, zmieniać ani usuwać reguł substytucji i walidacji. To decyzja dla właściciela procesu finansowego, nie tylko dla administratora.
Nota 3798788 - SAP MII bez obejścia
Nota 3798788 (CVE-2026-89108, CVSS 9,1) dotyczy SAP Manufacturing Integration and Intelligence w wersjach 15.4 i 15.5. Użytkownik z rolą administratora MII może spreparowanym żądaniem założyć konto z uprawnieniami administracyjnymi na serwerze aplikacji Java pod spodem, a dalej przejąć system. Obejścia nie ma. SecurityBridge zaleca, by do czasu wdrożenia poprawki ograniczyć liczbę administratorów MII do minimum.
Trzy krytyczne noty, jeden wspólny warunek: konto w systemie
Zestawienie wektorów trzech krytycznych not SAP pokazuje coś, czego nie widać w samej liczbie 9,9. Noty 3797111 i 3805589 wymagają niskich uprawnień (PR:L), nota 3798788 - wysokich (PR:H). Żadna z nich nie jest atakiem anonimowym z internetu. Każda zaczyna się od konta, które już istnieje.
To przesuwa pytanie z „kiedy wdrożymy łatkę” na „kto dziś może to wykorzystać”. Ile kont ma rolę z FAQ do noty 3805589? Kto w organizacji jest administratorem MII i czy wszystkie te konta są komuś potrzebne? Czy Visual Composer ma połączenia z systemami zdalnymi, których nikt nie pamięta? Na te pytania nie odpowiada lista not. Odpowiada przegląd uprawnień i konfiguracji, a najpełniej - test penetracyjny, który sprawdza, co konto o danej roli rzeczywiście potrafi zrobić w Waszym środowisku.
Dlatego w pentestach i przeglądach bezpieczeństwa SAP sprawdzamy poziom poprawek, autoryzacje, konfigurację, interfejsy i połączenia RFC - z raportem, oceną ryzyka, priorytetami naprawy i retestem po remediacji. Podobną logikę - ścieżki od zwykłego konta do uprawnień krytycznych - opisywaliśmy przy okazji SAPMAP, narzędzia do mapowania ścieżek ataku w SAP.
Nota 3765424 - HTTP/2 w jądrze i Web Dispatcherze
Wśród not wysokich jedna dotyczy warstwy, która stoi najbliżej sieci. Nota 3765424 (CVE-2026-58249, CVSS 7,5) opisuje błąd obsługi pamięci w implementacji HTTP/2 w ICM i SAP Web Dispatcherze: nieuwierzytelnione żądanie może zatrzymać proces. Według SecurityBridge dotyczy instalacji z włączonym HTTP/2, które jest ustawieniem domyślnym od wydania 7.73; AS Java nie jest objęty, a obejście jest dostępne. Wdrożenie oznacza wymianę jądra albo Web Dispatchera, więc warto połączyć je z notą 3626303 (CVSS 7,1), która również jest łatką jądra.
Patch Day trwa cały miesiąc, nie jeden wtorek
Liczby za październik różnią się w zależności od źródła i warto wiedzieć dlaczego. Portal SAP podaje 22 pozycje, z czego cztery to advisory GitHub. SecurityBridge podaje 21 not: nie liczy advisory GitHub, za to dolicza trzy pozycje opublikowane po wrześniowym Patch Dayu, które portal SAP dopisał do strony wrześniowej - jedną nową notę (3680888, SAP Fiori Launchpad) i dwie aktualizacje (3485073 z sierpnia i 3678417 z lutego). SecurityBridge datuje wszystkie trzy na 22 września. Onapsis mówi o 21 nowych i zaktualizowanych notach.
Wniosek praktyczny jest ważniejszy niż rozjazd liczb. Proces, który otwiera listę wyłącznie w drugi wtorek miesiąca, gubi noty i aktualizacje publikowane między nimi, a proces, który czyta wyłącznie noty, gubi advisory GitHub. W październiku jedno i drugie dotyczy pozycji z oceną wysoką albo najwyższą.
Jak SecurityBridge skraca październikowy cykl
Ręczne przejście przez 22 pozycje i ustalenie, które z nich dotyczą Waszego landscape, trzeba co miesiąc zaczynać od nowa. Patch Management w SecurityBridge zastępuje ją listą dla konkretnych systemów: według producenta rozwiązanie wskazuje brakujące poprawki w całym landscape SAP, analizuje ich wpływ i wspiera automatyczne wdrożenie. W październiku liczy się jeszcze jedna rzecz: czy przy danej nocie istnieje obejście i czy wdrożenie wymaga czynności ręcznych. SecurityBridge podaje obie informacje dla każdej noty w swojej analizie Patch Day. Przy trzech notach z dostępnym obejściem to różnica między ochroną dziś a ochroną po oknie serwisowym.
Druga warstwa to wykrywanie. Skoro trzy krytyczne noty wymagają konta, wartościowe jest wiedzieć, czy ktoś próbował z tych ścieżek skorzystać, zanim poprawka weszła. Do tego służy moduł Threat Detection w SecurityBridge, który wykrywa zagrożenia w systemach SAP na podstawie ich zdarzeń bezpieczeństwa.
SNOK ma status SecurityBridge Polska Premier Partner, a wdrożenie i utrzymanie SecurityBridge prowadzimy po polsku i w polskiej strefie czasowej.
Co zrobić w tym tygodniu
1/ Zastosujcie obejścia dla not 3797111 (włączenie allowlisty w Visual Composer) i 3805589 (dezaktywacja usługi OData - po uzgodnieniu z właścicielem procesu finansowego), a w SAP MII ograniczcie liczbę administratorów do minimum do czasu poprawki 3798788.
2/ Zapytajcie zespół rozwoju na SAP BTP, czy któraś aplikacja korzysta z SAP Cloud SDK for Python w wersji starszej niż 0.45.2. Jeżeli odpowiedź nie przychodzi od ręki, macie dwa tematy: aktualizację biblioteki i brak inwentarza zależności.
3/ Zaplanujcie jedno okno serwisowe na jądro i Web Dispatcher dla not 3765424 i 3626303.
4/ Ustalcie, kto w organizacji dostaje noty SAP wydawane między Patch Dayami i advisory GitHub. Jeżeli nie ma takiej osoby, to jest najważniejsza luka tego miesiąca.
Jeżeli comiesięczna obsługa not zabiera Waszemu zespołowi czas potrzebny na projekty, przejmujemy cykl SAP Security Patch Day - od analizy i oceny wpływu po wdrożenie i raport dla audytu. Obowiązki z ustawy o KSC, w których mieści się zarządzanie podatnościami, opisaliśmy w osobnym wpisie o KSC i NIS2, a gotowość systemów SAP sprawdzicie bezpłatnie w badaniu KSC-CHECK. Kolejny SAP Security Patch Day przypada we wtorek 10 listopada 2026. Jeżeli chcecie porozmawiać o swoim landscape, napiszcie do nas.
Źródła
- SAP Support Portal, SAP Security Patch Day - October 2026, dostęp 13.10.2026
- CVE Program, rekord CVE-2026-89111 oraz rekordy pozostałych pozycji, dostęp 13.10.2026
- SecurityBridge, Gert-Jan Koster, SAP Security Patch Day - October 2026, 13.10.2026, dostęp 13.10.2026
- Onapsis, SAP Security Notes: October 2026 Patch Day, 13.10.2026, dostęp 13.10.2026
Materiał do pobrania
Cyberbezpieczeństwo SAP od A do Z. Przewodnik dla CIO, CISO i zespołów SAP
Książka SNOK Press o bezpieczeństwie SAP: ścieżki ataku, uprawnienia, agenci AI jako zagrożenie i wsparcie obrony, własne laboratorium red team, detekcja i reakcja, KSC, NIS2, RODO, DORA i ISO 27001 - z gotowymi listami kontrolnymi i wzorami dokumentów do audytu.
- AI w SAP działa w dwie strony: SAP Joule i agenci to nowa powierzchnia ataku, a w obronie AI pomaga już dziś - książka mówi, co wdrożyć teraz, a na co poczekać.
- Własne laboratorium red team dla SAP krok po kroku: od pierwszego pytania testowego, przez dobór sprzętu i modelu, po autoryzację i pierwszy cykl ćwiczeń.
- Gotowe narzędzia do audytu: kwartalna lista kontrolna CIO i CISO z kartą wyniku, wzór reguł zaangażowania i rejestru autoryzacji testów, mapowanie na SAP Secure Operations Map.
Link czeka w Państwa skrzynce
Na podany adres wysłaliśmy link do pobrania. Jest ważny przez 7 dni.